

Nguyễn Thị Phương Thúy✔
Thành viên nổi tiếng
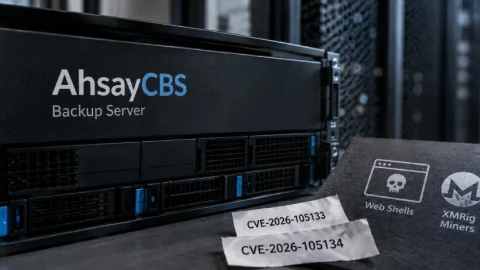
Tin tặc đang khai thác hai lỗ hổng nghiêm trọng trong phần mềm quản lý sao lưu AhsayCBS để vượt qua cơ chế xác thực, thực thi lệnh từ xa và cài mã độc cửa hậu (backdoor) lên máy chủ. Đáng lo ngại, mục tiêu của chiến dịch không chỉ là đào tiền điện tử mà còn hướng đến hệ thống lưu trữ dữ liệu sao lưu và thông tin đăng nhập của doanh nghiệp. Theo The Hacker News ngày 10/11/2026, các nhà nghiên cứu tại Huntress phát hiện chiến dịch tấn công lợi dụng hai lỗ hổng CVE-2026-105133 và CVE-2026-105134 trong AhsayCBS. Đây là nền tảng quản lý tập trung thuộc bộ giải pháp sao lưu Ahsay Cloud Backup Suite, thường được các nhà cung cấp dịch vụ công nghệ và doanh nghiệp sử dụng. Hai lỗ hổng được tin tặc kết hợp để vượt qua xác thực và thực thi lệnh hệ điều hành từ xa mà không cần tài khoản hợp lệ. Các chuyên gia đánh giá chúng có thể đã bị khai thác như lỗ hổng zero-day trước khi nhà cung cấp phát hành bản vá vào tháng 10/2026. Sau khi xâm nhập, tin tặc triển khai nhiều loại...
Đọc bài gốc tại đây